Пустой токен открыл обход входа в Xen Orchestra — уязвимость уже используют
Новость опубликована 10.11.2026 ⦁ источник
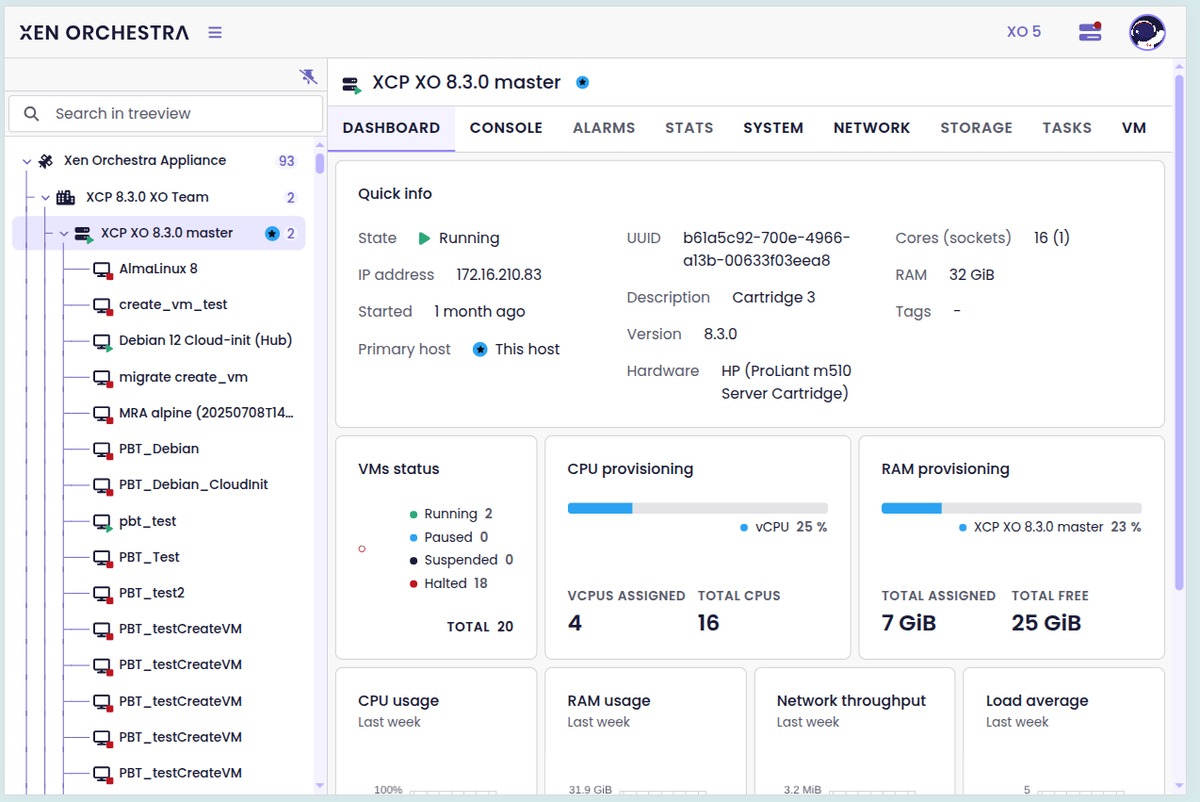
Vates / Xen Orchestra — архивный скриншот интерфейса, июль 2025 года
Vates 10 ноября сообщила об эксплуатации уязвимости Xen Orchestra — панели управления виртуальными машинами и серверами XCP-ng. Ошибка позволяет обойти вход и получить административные права; захват панели может привести к выполнению кода на управляемых серверах с правами root, то есть полным системным контролем.
Причина — неверная обработка токена, цифрового ключа для входа. Вместо строки сервер принимал пустой объект данных и воспринимал его как запрос без ограничений: выбирал первый сохранённый токен и, если тот ещё действовал, впускал посетителя от имени его владельца. Знать пароль этого пользователя не требовалось.
Разработчик подтвердил реальные атаки и опубликовал их признаки, но не назвал число пострадавших. Успешный обход не оставляет в журнале Xen Orchestra записи о неавторизованном доступе. Отсутствие известных следов кампании тоже не доказывает, что взлома не было.
Исправление выпущено в Xen Orchestra 6.10.1 и 6.9.2; соответствующие версии компонента xo-server — 5.213.1 и 5.211.2. Изменение кода запрещает пустые и некорректно типизированные идентификаторы до поиска токена.
Обновление закрывает ошибку, но не устраняет последствия состоявшегося захвата. При подтверждённом взломе Vates рекомендует полную переустановку и замену паролей и секретов: обычная очистка не гарантирует удаления оставленных злоумышленником средств доступа.
Кибербезопасность и хакинг Vates, Xen Orchestra, XCP-ng, VSA-2026-062

