Trezor предупредила о возможном импланте в Safe 5 от CryptoBilis
Новость опубликована 30.10.2026 ⦁ источник
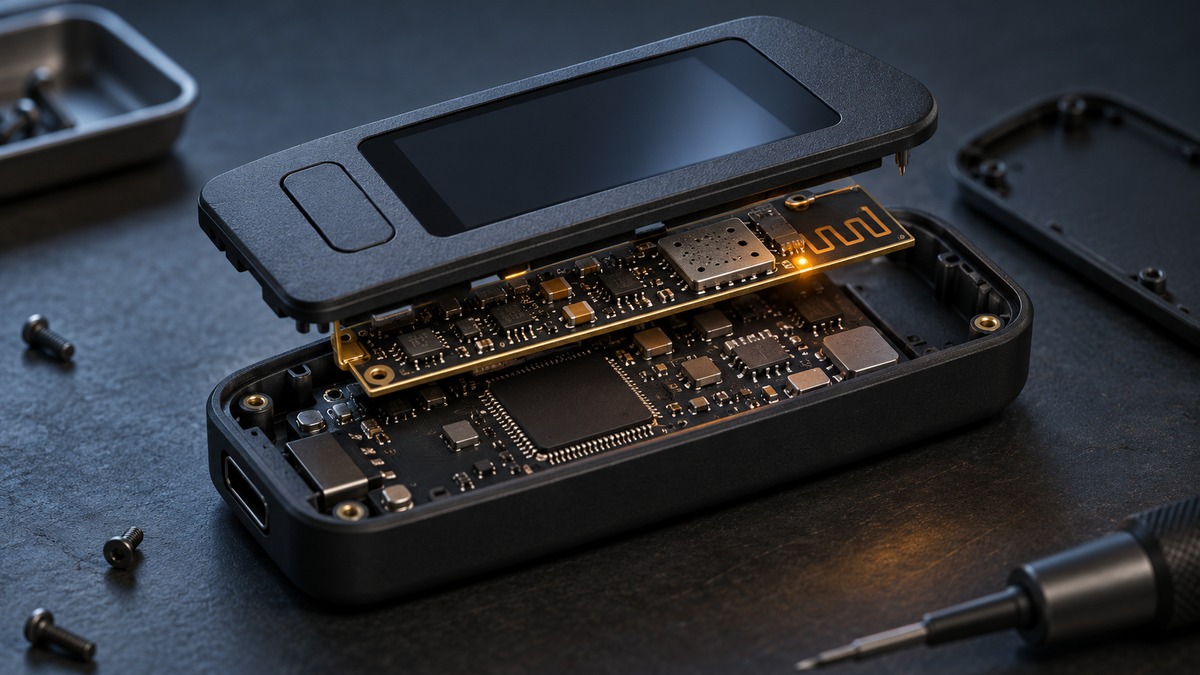
Изображение создано ИИ
Trezor сообщила о предположительно модифицированном аппаратном кошельке Safe 5, который пользователь из Индонезии купил у реселлера CryptoBilis в августе. Компания ещё не получила устройство для лабораторной проверки, но после видеоинтервью с владельцем сочла сообщение достаточно достоверным, чтобы 30 октября предупредить покупателей.
По описанию владельца, между основной платой и экраном находилась дополнительная плата с сотовым модемом и антенной. Предполагается, что она могла считывать показанные на экране данные, включая seed-фразу при настройке, и передавать их через мобильную сеть. Это пока версия по одному устройству: Trezor не подтверждала работу импланта и не получила сообщений о потере средств от покупателей своих кошельков через CryptoBilis.
Всем, кто купил Trezor у CryptoBilis с марта 2026 года, производитель рекомендует перевести активы в заново созданный кошелёк с новой seed-фразой. Восстанавливать старую фразу на другом устройстве недостаточно — если её уже считали, доступ остаётся у злоумышленника. Не настроенные устройства советуют не активировать; Trezor обещает заменить кошельки затронутым покупателям.
CryptoBilis исключили из списка авторизованных реселлеров Trezor ещё 9 октября, когда появились сообщения о модифицированных устройствах Ledger. В четырёх полученных затем на проверку кошельках Trezor следов вмешательства не нашли. Однако новый случай расширяет прежний инцидент: аппаратный имплант уже подтверждали в Ledger, а теперь достоверное сообщение касается второго производителя у того же продавца. Это не доказывает общей уязвимости Safe 5 или устройств, купленных напрямую у Trezor; установленный риск относится к цепочке поставки CryptoBilis.
Криптовалюты Кибербезопасность и хакинг Trezor, CryptoBilis, Trezor Safe 5, аппаратный имплант, аппаратные кошельки, цепочка поставки, seed-фраза

