В Южной Корее подтвердили утечку 100 тысяч записей после взлома 16 финансовых компаний
Новость опубликована 14.10.2026 ⦁ источник
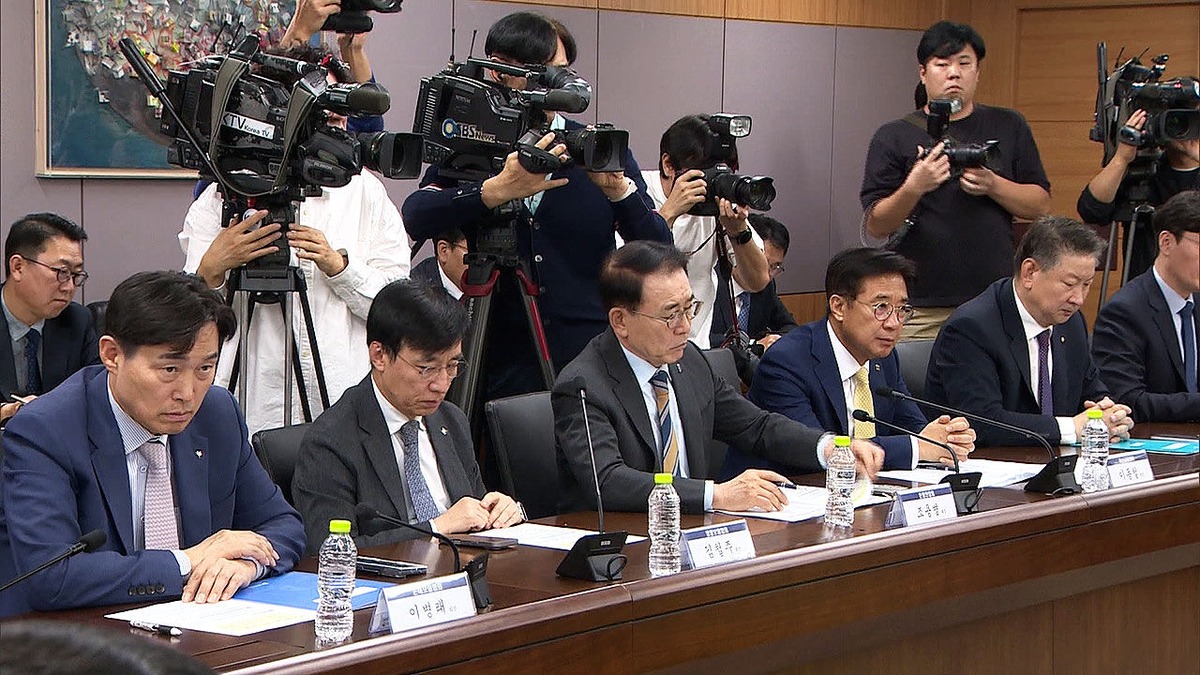
Комиссия по финансовым услугам Южной Кореи сообщила, что недавние взломы затронули 16 компаний из разных сегментов финансового рынка. По предварительной оценке, утекли около 100 тысяч записей с данными клиентов — именами, контактами, регистрационными номерами и адресами электронной почты.
Подтверждений кражи паролей от счетов или номеров банковских карт пока нет. Пострадавшим организациям поручили заблокировать связанные с атаками IP-адреса, установить исправления, при необходимости приостановить сервисы и уведомить клиентов о мерах защиты.
Одновременно все 555 финансовых компаний страны прошли самопроверку по 12 пунктам. 130 из них признали, что защита требует улучшений — чаще всего речь шла об обновлениях безопасности и системах контроля. Больше недостатков обнаружили у операторов электронных финансовых услуг и площадок прямого онлайн-кредитования.
Регуляторы ещё выясняют, связаны ли отдельные эпизоды между собой, действовал ли один злоумышленник и применялся ли искусственный интеллект. Поэтому подтверждённый результат расследования сейчас — не единая «ИИ-атака», а широкая серия утечек на фоне повторяющихся базовых пробелов в защите финансовых систем.
Комиссия по финансовым услугам Южной Кореи, Южная Корея, Кибербезопасность, Утечка данных