SKALE связала взлом IMA Bridge с доступными из интернета сервисами валидаторов
Новость опубликована 06.10.2026 ⦁ источник
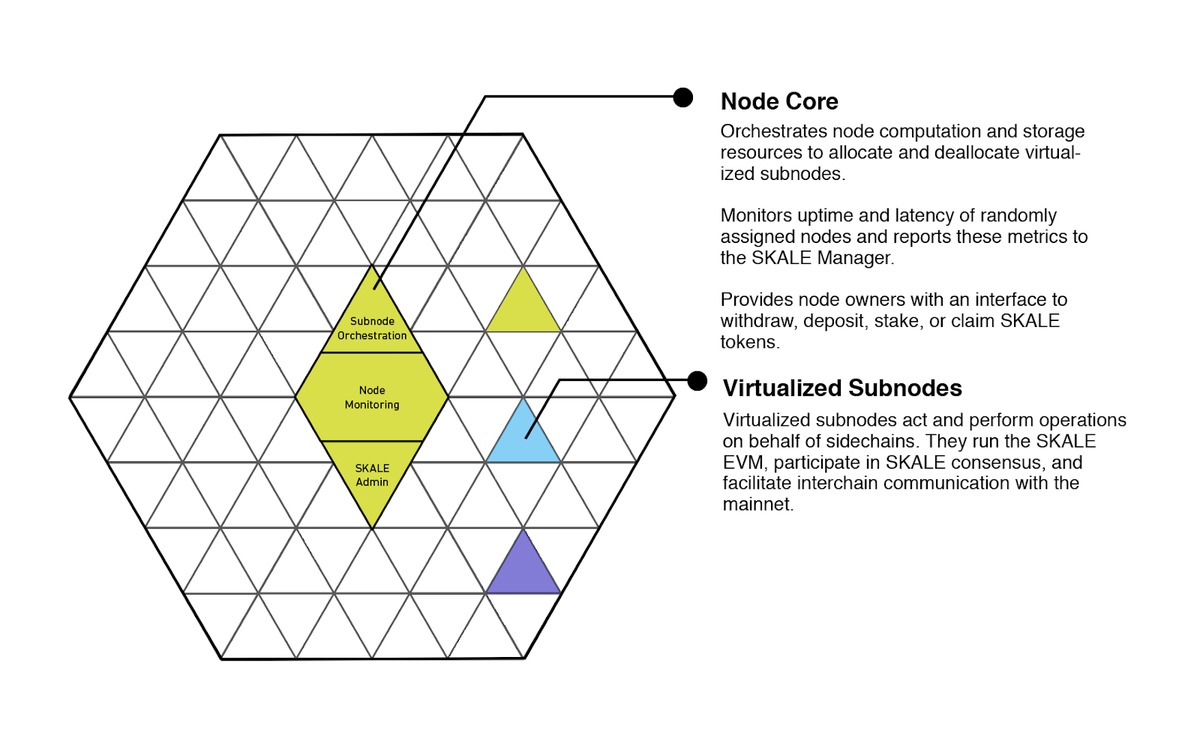
SKALE 6 октября сообщила, что основной путь августовской атаки на IMA Bridge проходил через внутренние сервисы части валидаторских узлов. Инфраструктурные порты, которые должны были оставаться закрытыми, оказались доступны из интернета из-за недостаточных сетевых ограничений. Это позволило злоумышленнику взаимодействовать с привилегированными функциями узлов.
IMA передаёт сообщения между Ethereum и сетями SKALE, а валидаторские узлы подтверждают их пороговыми подписями. Поэтому доступ к служебным функциям узлов затрагивает сам путь проверки межсетевых операций. Расследование также обнаружило несанкционированные переводы из кошельков некоторых валидаторских узлов; SKALE считает это параллельным путём атаки, но полную последовательность действий ещё восстанавливает.
Инцидент произошёл 27 августа около 21:00 UTC. Из затронутой инфраструктуры моста вывели несколько ERC-20-токенов, однако полный перечень активов и итоговую сумму потерь SKALE по состоянию на 7 октября не раскрыла. IMA Bridge по-прежнему остановлен. Отдельное развёртывание SKALE on Base не пострадало; токен SKL в Ethereum и застейканные SKL, по данным команды, также не были затронуты.
После обнаружения пути атаки разработчики проверили настройки межсетевых экранов и открытые порты, обязали операторов сохранить журналы для расследования и развернули новую версию skale-node с дополнительными мерами защиты. Обновлённые компоненты проверяют до возвращения моста в работу; даты перезапуска пока нет. Новый отчёт сужает причину с общего «взлома инфраструктурных провайдеров» до недостаточной изоляции привилегированных сервисов, но ещё не отвечает на вопросы о полном масштабе ущерба и возврате средств.
Криптовалюты SKALE Network, IMA Bridge, SKALE on Base, ERC-20