Компрометация ключей SingularityNET позволила выпустить 2,3 млрд токенов
Новость опубликована 21.09.2026 ⦁ источник
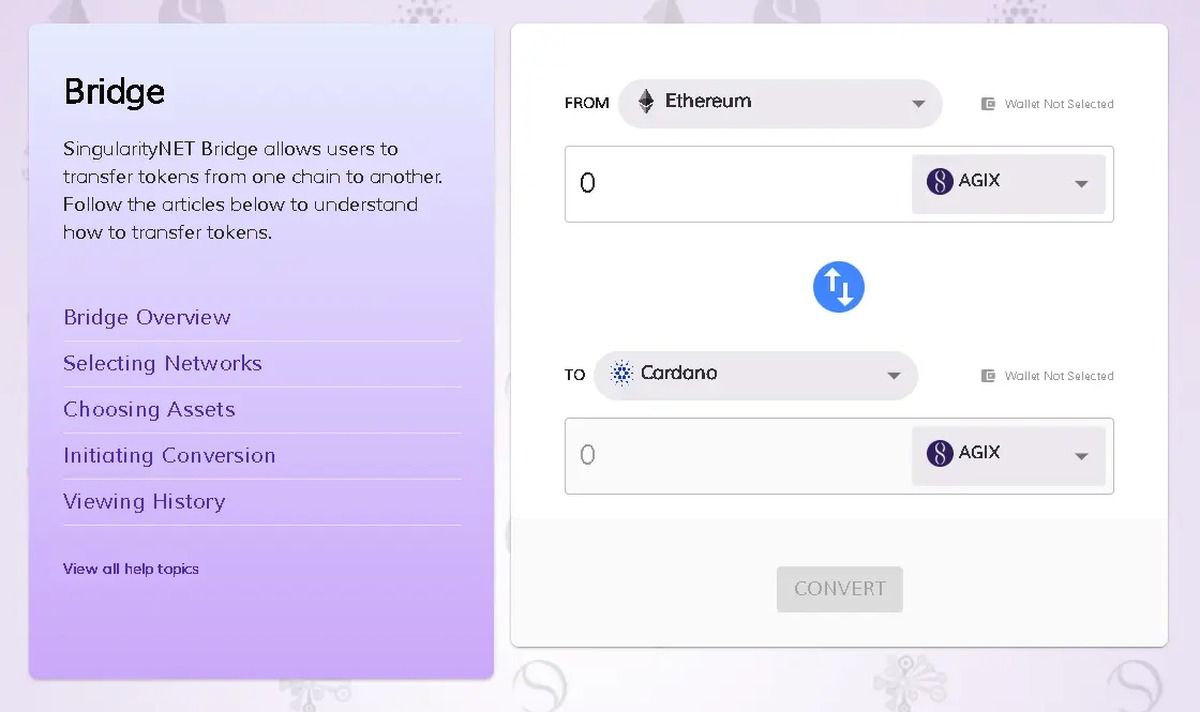
В ночь на 20 сентября злоумышленник использовал действующие подписывающие ключи мостовой инфраструктуры SingularityNET и связанных проектов. По on-chain-расследованию Bitquery, контракты выпустили без обеспечения 895,96 млн AGIX, 500,48 млн WMTX, 492,4 млн CGV и 408,53 млн NTX. Отдельно конвертер Fetch.ai отдал 8,72 млн FET из своего запаса.
Это не обычная ошибка смарт-контракта. Мост между блокчейнами должен уничтожать токены в одной сети и создавать столько же в другой, а доказательством служила подпись одного проектного ключа. Получив контроль над ключами, атакующий подписал сообщения о несуществующем уничтожении токенов — и контракты приняли их как настоящие.
Bitquery насчитала около $2,25 млн реально выведенных средств в эфире и стейблкоинах. Распространившаяся оценка $16,77 млн считала оставшиеся у атакующего почти неликвидные токены по цене до обвала и не отражает фактический ущерб. Последствие оказалось шире вывода денег: согласно срезу Bitquery за 20 сентября, несанкционированный выпуск составил 70,1% всего AGIX в Ethereum и Cardano, 81,1% CGV, 32,4% WMTX и 29% NTX.
Fetch.ai заявила, что её собственные контракты не взломаны и FET продолжает работать, но остановила обмен AGIX на FET и в качестве предосторожности приостановила свой мост в Ethereum. World Mobile подтвердила несанкционированный выпуск WMTX и попросила пользователей пока не взаимодействовать с токеном. На момент проверки Bitquery три из пяти подписывающих ключей ещё не были заменены; причины их одновременной компрометации проекты не раскрыли.
SingularityNET, Fetch.ai, World Mobile, Bitquery, AGIX, FET, WMTX, NTX, межсетевые мосты