В Сеуле проверяют возможную утечку данных 850 тысяч прихожан
Новость опубликована 07.10.2026 ⦁ источник
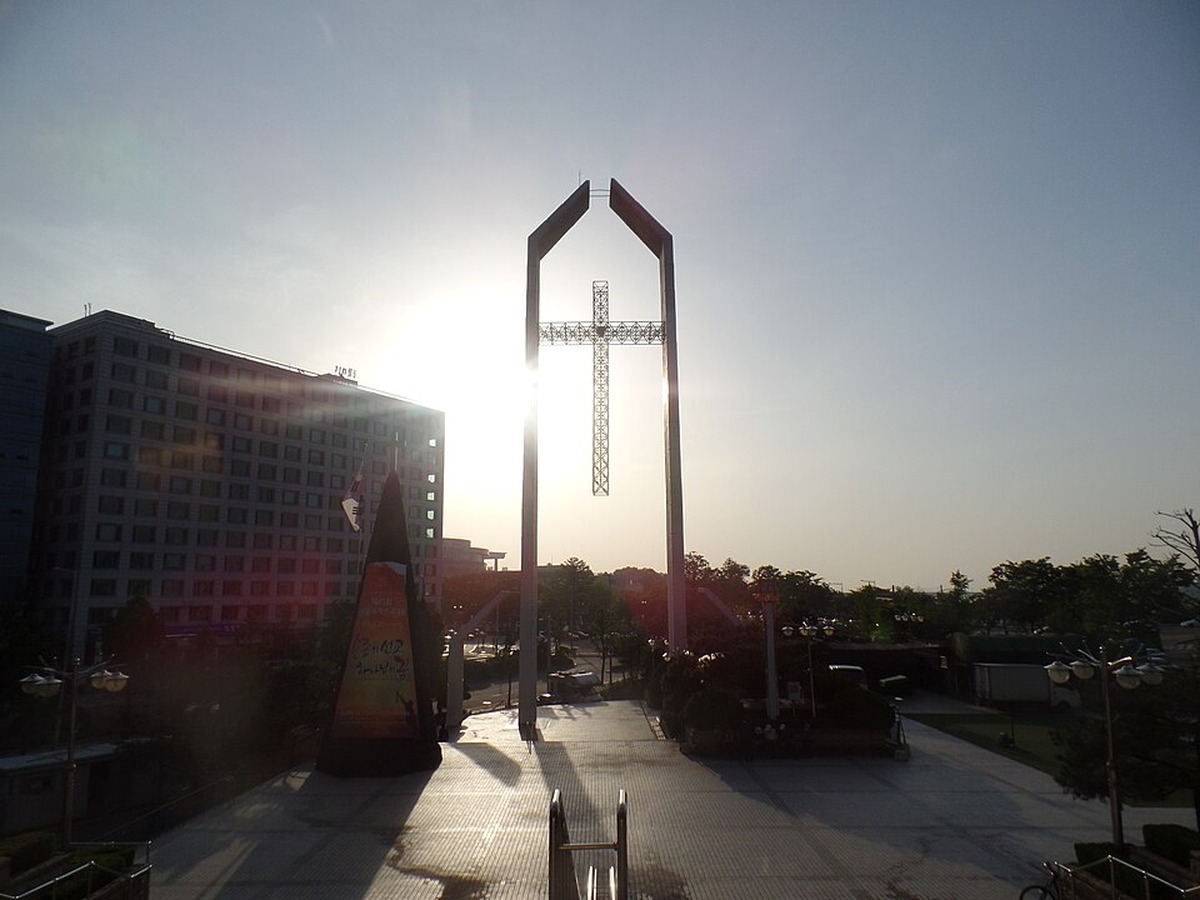
Jhcbs1019 / Wikimedia Commons / CC BY-SA 4.0
Две крупные церкви в Сеуле расследуют возможные кибератаки. У Церкви Полного Евангелия Ёыйдо первичная проверка показала, что могли быть скомпрометированы данные 850 тысяч прихожан, сообщает Reuters. В массиве были имена и даты рождения; в меньшей части записей — изменения национальных идентификационных номеров, адресов и телефонов.
Поводом стала находка компании Oasis Security: на зарубежном сервере обнаружили данные, журналы атак и сведения об учётных записях, связанные с Ёыйдо и церковью Саранг. По данным The Korea Herald, шесть из семи проверенных наборов не содержали персональных данных, а седьмой был журналом изменений сведений о членах общины. В нём насчитали 2 629 записей об изменении идентификационных номеров, 3 964 — телефонов и 7 202 — адресов.
В журналах предполагаемой атаки встречались ссылки на «субагентов», а подробные отчёты выглядели автоматизированными. Oasis Security считает это признаком применения инструментов ИИ. Но какая именно система могла использоваться и какую роль она сыграла, пока неизвестно: сам факт взлома, его способ и виновник ещё расследуются.
Церковь Ёыйдо уведомляет возможных пострадавших, закрыла внешний доступ и меняет пароли серверов. Саранг создала экстренную рабочую группу и сообщила об инциденте властям. Полный объём утечки и то, покинули ли системы все данные из массива на 850 тысяч человек, пока не установлены.
Церковь Полного Евангелия Ёыйдо, Церковь Саранг, Oasis Security, Сеул, Южная Корея, персональные данные, кибербезопасность