Слабые ключи eMudhra позволили владельцу телевизора Samsung подменить рекламу
Новость опубликована 14.11.2026 ⦁ источник
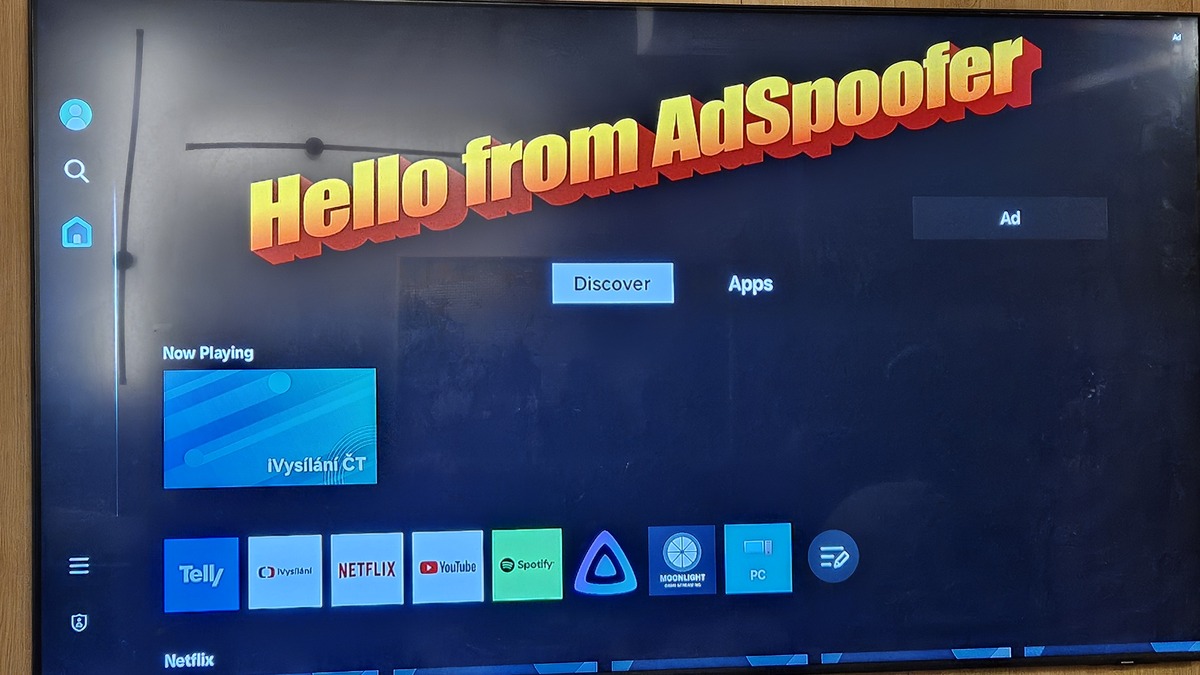
Daniel Vrátil / CC BY-SA 4.0; кадрировано
Разработчик Даниэль Вратил заменил рекламу на собственном телевизоре Samsung картинками со своего сервера. В эксперименте, опубликованном 12 ноября, ему помогли скомпрометированные ключи центра сертификации eMudhra: телевизор 2022 года выпуска всё ещё доверял этой цепочке.
Обычно для расшифровки HTTPS через посредника устройство должно принять специально установленный сертификат. Телевизор Вратила не позволял добавить такой сертификат. Слабые ключи eMudhra дали обход: домашний сервер представлялся настоящим рекламным сервисом, а телевизор принимал подделку за доверенное соединение. Для этого владелец изменил маршрутизацию в своей сети — удалённого захвата чужого телевизора эксперимент не показывает.
Программа AdSpoofer возвращает вместо рекламного изображения выбранную фотографию; автор предусмотрел случайные семейные снимки. На опубликованном кадре показана тестовая надпись "Hello from AdSpoofer". Остальные запросы к тому же рекламному домену сервер отбрасывает, препятствуя отправке связанной с ним телеметрии. Это не доказательство отключения всей слежки телевизора.
Ранее та же проблема доверия помогла открыть отладочный доступ к «Яндекс Станции». Здесь результат другой: владелец изменил содержимое рекламного места на купленном устройстве. Вратил опубликовал код, но подтвердил работу только на своей модели: другие телевизоры могут ожидать иной формат ответа. После отзыва доверия к сертификату этот обход перестанет работать.
Кибербезопасность и хакинг Техника и гаджеты Samsung, eMudhra, AdSpoofer, Даниэль Вратил, HTTPS

