Данные клиентов Revolut пригрозили продать преступникам — выкуп $3 млн
Новость опубликована 17.09.2026 ⦁ источник
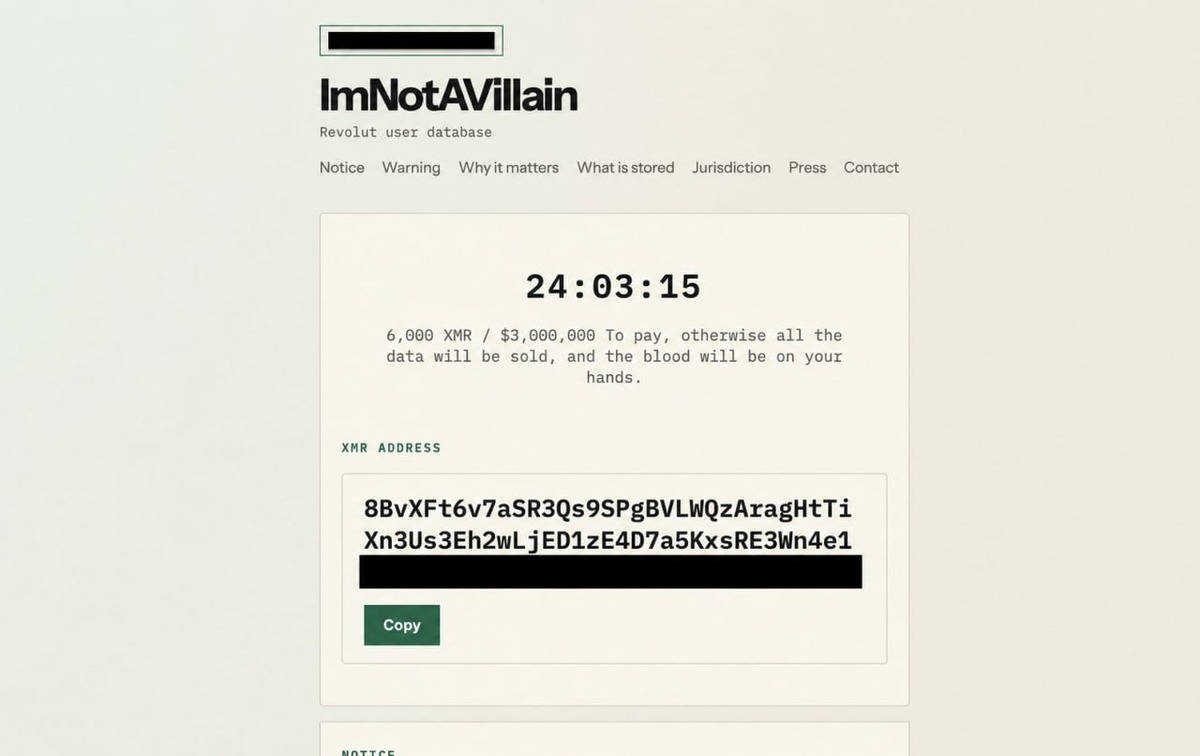
Скриншот публичного ультиматума; источник — РБК Крипто. Таймер зафиксирован на момент снимка.
Группа, называющая себя iamnotavillain — "я не злодей", — 16 сентября потребовала от Revolut выкуп за отказ от продажи клиентских досье другим преступникам. В публичном ультиматуме указаны 6000 XMR в криптовалюте Monero, которые вымогатели обозначили как $3 млн; на выплату они отвели 24 часа. Требование сопровождалось угрозой, которую приводит Financial Times:
Это продолжение истории о поддельных государственных запросах, о которой стало известно 12 сентября. Посторонние получили сведения не через взлом криптовалютных кошельков: Revolut сама выдала их, приняв обращения с настоящего государственного почтового домена за законные запросы. По разбору исследователей KELA, письма прошли техническую проверку подлинности, после чего сотрудники вручную передали чувствительные файлы. Техническая подлинность письма не означала, что его отправитель действительно имел право получить эти сведения.
По сведениям источника Reuters, утечка затронула около 680 клиентов. В разговоре с Financial Times участники группы утверждали, что анализировали блокчейн и целенаправленно выбирали владельцев крупных криптовалютных активов. Они также заявили, что месяцами получали сведения, выдавая себя за итальянские правоохранительные органы через скомпрометированную государственную почту. Это их версия отбора жертв и длительности операции, а не независимо установленная картина всей атаки.
Среди раскрытых категорий данных — документы проверки личности (KYC), домашние адреса, контактные сведения и история финансовых операций, включая криптовалютные. Опасность такого набора не исчерпывается поддельным письмом от поддержки: он связывает предполагаемое богатство с конкретным человеком и местом его проживания. Покупатель досье может использовать его не только для мошенничества в интернете, но и для угроз владельцу активов. Именно риска физических нападений опасаются пострадавшие, опрошенные The Wall Street Journal. Это риск, а не сообщение об уже совершённых вследствие этой утечки нападениях.
О попытках вымогательства сообщают и сами клиенты. Основатель криптоказино Gamdom Феликс Рёмер публично заявил, что его и других людей начали шантажировать с использованием скомпрометированных данных примерно за два месяца до уведомления Revolut. Он приложил снимок сообщения в Discord от 26 июля. Таким образом, по свидетельству Рёмера, давление на клиентов началось ещё до нынешнего публичного требования денег у компании.
Представитель Revolut 16 сентября сообщил Reuters, что компания не получала прямого обращения или требования от лиц, заявляющих об ответственности. Публичный ультиматум и переговоры с компанией — не одно и то же. Ранее Revolut заявила, что её системы и средства клиентов не пострадали, адрес отправителя заблокирован, а затронутые пользователи, правоохранительные органы и регуляторы уведомлены.
Но сохранность банковского баланса и безопасность его владельца — разные вещи. Пароль можно сменить; уже попавшую к посторонним связь между личностью, домашним адресом и активами так не отозвать. Документы KYC, которыми финансовый сервис проверяет клиента, при утечке превращаются в подробное досье на него. Поэтому история Revolut — не только о цене выкупа и надёжности банковской защиты. Это ещё и вопрос о том, какую опасность для человека создаёт хранитель данных, когда передаёт в чужие руки его документы, адрес и финансовую историю.
Revolut, Monero, KYC, Персональные данные, Утечка данных, Вымогательство, Социальная инженерия, Феликс Рёмер