Взлом клиентской VPS открыл атакующим управляющий сервер Onamae
Новость опубликована 02.11.2026 ⦁ источник
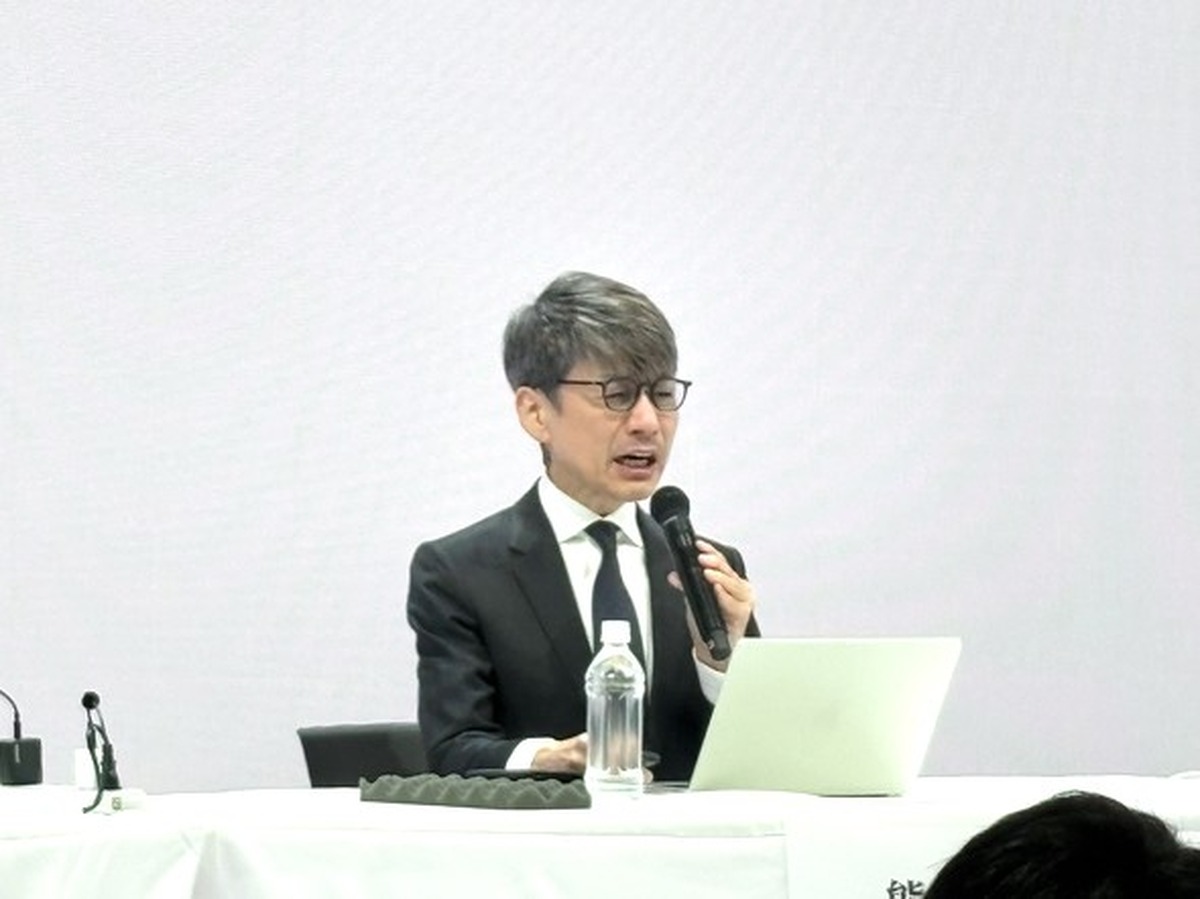
ITmedia — фотография с пресс-конференции GMO 2 ноября 2026 года
GMO Internet 2 ноября раскрыла путь распространения атаки на Onamae.com Desktop Cloud: злоумышленники проникли в клиентскую виртуальную машину, похитили данные учётной записи администратора и с её помощью получили доступ к управляющему серверу провайдера. Уже через него они распространяли вредоносное ПО по виртуальным серверам клиентов. Эту последовательность описал вице-президент компании Хироси Ямасита; стенограмму выступления опубликовала TBS.
По данным GMO, первое проникновение в клиентскую VPS — арендованный виртуальный сервер — произошло 5 августа, доступ к управляющему серверу получен 17 августа. Вредоносное ПО распространяли с 20 сентября по 14 октября. Компания обнаружила происходящее 20 октября после обращения клиента: собственный мониторинг атаку не выявил. Потенциально затронуты до 26 739 виртуальных машин; это верхняя граница охвата, а не подтверждённое число заражений.
Onamae предназначен для круглосуточной работы торговых программ на удалённом компьютере. Ранее клиенты сообщили о посторонних операциях в торговых счетах, а провайдер допускал использование сохранённых на серверах данных входа. Новое раскрытие объясняет, как атакующие добрались до инфраструктуры, обслуживавшей клиентские машины.
На конференции GMO также признала, что специалисты дочерней компании предупреждали о проблемах безопасности ещё в 2024 году. После этого четырежды провели экстренные технические работы, но принятых мер оказалось недостаточно. По изложению выступлений в ITmedia, в группе не было чётких критериев, какие сведения об уязвимостях следует доводить до совета директоров.
Технические детали первоначального проникновения и получения административного доступа GMO не раскрыла, сославшись на риск повторения атаки и интересы расследования. Причины, по которым мониторинг её пропустил, компания ещё намерена проверить.
Кибербезопасность и хакинг GMO Internet, Onamae.com Desktop Cloud, Виртуальные серверы, Кража учётных данных

