Bitquery: поддельные уведомления NGRAVE привели к краже $2,65 млн
Новость опубликована 19.10.2026 ⦁ источник
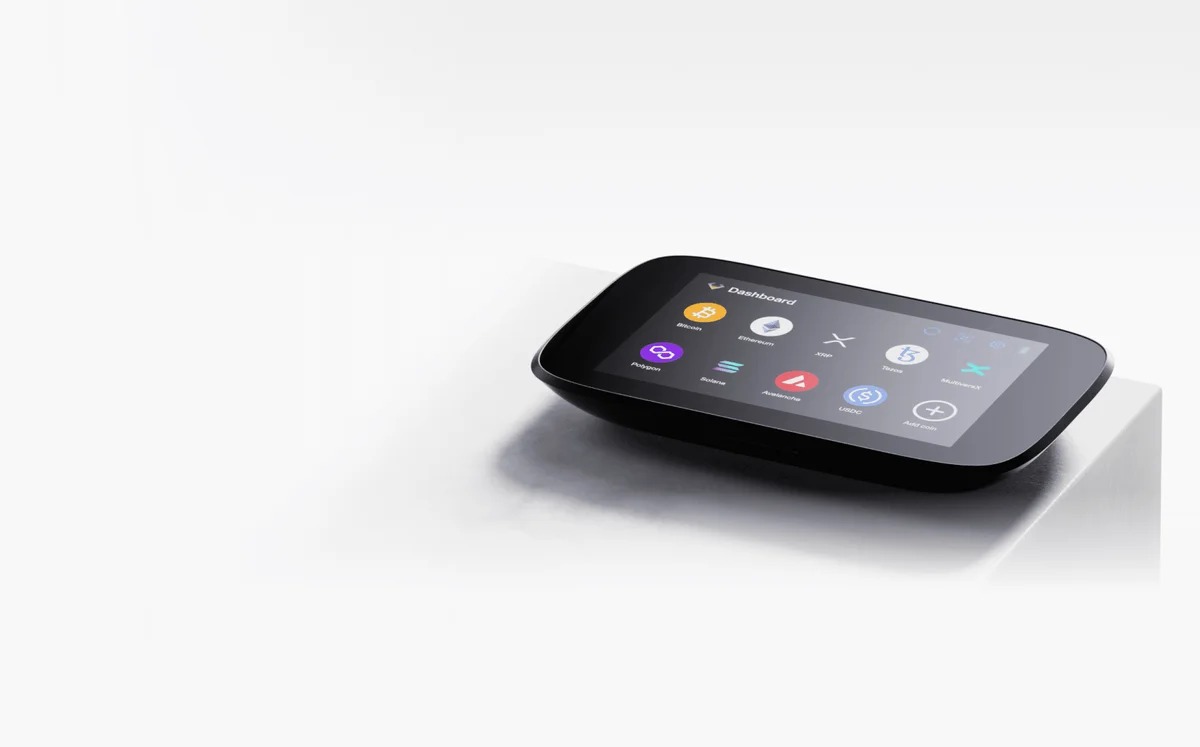
17 октября владельцы аппаратных кошельков NGRAVE получили из приложения LIQUID поддельные уведомления о синхронизации портфеля на новом телефоне в Москве. Переход по ссылке вёл на страницу, просившую фразу восстановления. NGRAVE признала, что канал уведомлений LIQUID был перехвачен, отключила приложение и предупредила пользователей: одной ссылки было недостаточно — кража требовала ввести секретные слова на поддельной странице.
По разбору Bitquery, один злоумышленник примерно за шесть часов вывел активы на $2,65 млн из 84 кошельков в шести сетях. Это оценка по публичным транзакциям, а не окончательный подсчёт NGRAVE: исследователи прямо оговаривают, что блокчейн не доказывает принадлежность каждого найденного адреса владельцу устройства этой марки.
Биткоины прошли через Chainflip, а активы из Ethereum и Solana — через мосты; затем средства поступили в 39 новых аккаунтов Hyperliquid. К 09:00 UTC 19 октября около $2,16 млн оставались там в XMR1 — токене, отслеживающем цену Monero. Bitquery не сообщает о подтверждённом возврате средств пострадавшим.
Это не взлом защищённого чипа кошелька и не уязвимость перечисленных блокчейнов. Аппаратное устройство не отдало ключ само: злоумышленник использовал доверенный канал приложения, чтобы убедить владельцев раскрыть фразу, которая открывает все созданные из неё кошельки. По уточнению NGRAVE, пользователи, которые лишь открыли ссылку, но ничего не ввели и не загрузили, не пострадали.
Криптовалюты NGRAVE, LIQUID, Hyperliquid, фраза восстановления, фишинг

