У LUKSO взломали email-восстановление: затронуты около 300 профилей
Новость опубликована 19.11.2026 ⦁ источник
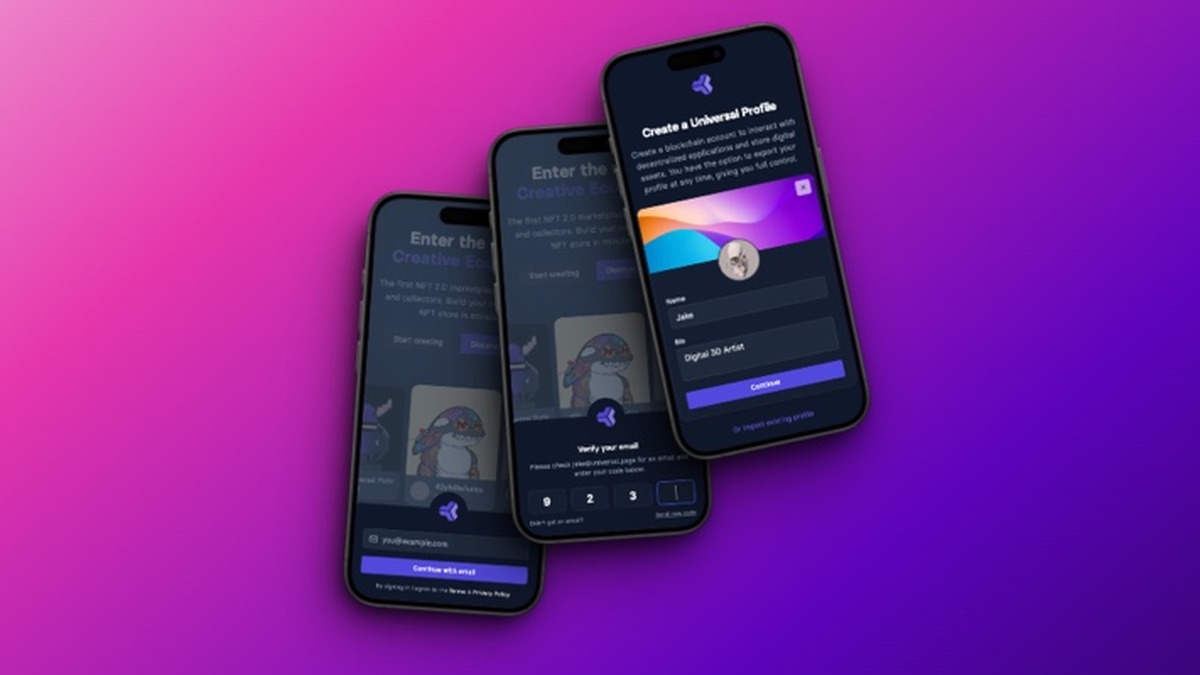
В ночь с 17 на 18 ноября злоумышленник воспользовался уязвимостью серверной части email-восстановления LUKSO. По разбору команды, он добавил собственный ключ примерно в 300 Universal Profiles и вывел около 1,4 млн LYX.
Universal Profile — это программируемая учётная запись в блокчейне LUKSO. Сервис восстановления мог через служебные recovery-профили добавлять новый контроллер, если пользователь терял доступ. Ошибка оказалась именно в серверном механизме авторизации: по заявлению LUKSO, сам блокчейн, контракты Universal Profile и приватные ключи пользователей не были взломаны. Это позиция команды; независимой проверки полного охвата инцидента пока нет.
LUKSO отключила сервис и собирается вывести его из эксплуатации. Однако остановка сервера не удаляет уже добавленный ключ из профиля. Команда предупредила пользователей, которые подключали email-восстановление, удалить и ключ злоумышленника, и связанный recovery-контроллер; одного снятия разрешений недостаточно.
Похищенные LYX уже обменяли примерно на 50 ETH, сообщила LUKSO. Это выручка после продажи, а не надёжная долларовая оценка исходного ущерба, поэтому сравнивать её с рыночной стоимостью 1,4 млн LYX напрямую нельзя. Условия компенсации пострадавшим ещё разрабатываются.
Инцидент не остановил сеть, но показал ограничение удобного восстановления: блокчейн-аккаунт может оставаться технически исправным, а доступ к нему — зависеть от внешнего сервера с полномочием добавить контроллер. Пока опасные контроллеры не удалены самими владельцами, для затронутых профилей риск сохраняется.
Криптовалюты Кибербезопасность и хакинг LUKSO, Universal Profile, LYX