Web3Auth переместила $6 млн из кошельков Keplr после утечки приватных ключей
Новость опубликована 10.11.2026 ⦁ источник
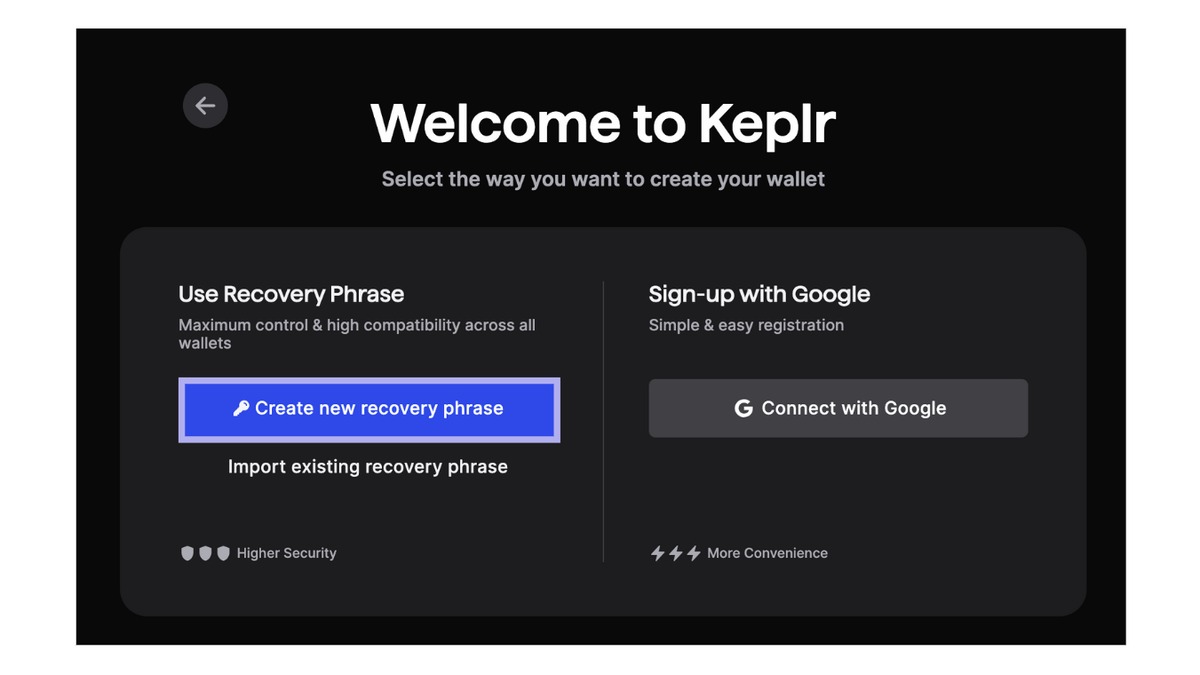
Web3Auth и Keplr 8 ноября опубликовали адреса, куда в рамках защитной операции перемещали активы из кошельков Keplr, созданных через вход Google или Apple. По проверенным данным Bitquery, к 7 ноября в названные Web3Auth адреса поступило не менее $6,01 млн из как минимум 44 041 кошелька в семи сетях Cosmos и ещё 7 603 адресов в Injective. Это сумма эвакуации, а не подтверждённый ущерб: сначала исследователи приняли переводы за кражу, но затем исправили вывод после публикации списка спасательных кошельков.
Инцидент начался 6 ноября, когда Web3Auth перевела Login Service в режим обслуживания из-за проблемы безопасности. На следующий день Keplr сообщила о несанкционированных транзакциях в части аккаунтов с входом через Google или Apple. По предварительной оценке компаний, кошельки, созданные с фразой восстановления или аппаратным устройством, не затронуты; Web3Auth также не нашла признаков воздействия на пользователей MetaMask.
Web3Auth признала, что сбой её инфраструктуры привёл к раскрытию приватных ключей некоторых встроенных кошельков Keplr. Затем компания вместе с партнёрами использовала тот же путь, что и первоначальный злоумышленник, чтобы подписать переводы из ещё не опустошённых кошельков. Этот способ спасения одновременно показывает предел «самостоятельного хранения» через социальный вход: у пользователя нет фразы восстановления, а компрометация внешней системы позволила третьей стороне распоряжаться активами без его подписи. К обычным кошелькам Keplr с собственной фразой этот вывод не относится.
На срез 10 ноября ни Web3Auth, ни Keplr не раскрыли корневую причину, фактическую сумму похищенного первоначальным атакующим, число ограбленных пользователей и срок возврата эвакуированных средств. Официальный разбор Web3Auth пока ограничивается сообщением о приостановке сервиса. Keplr рекомендует владельцам аккаунтов с Google/Apple не отправлять туда новые средства, оставшиеся активы переводить в новый кошелёк с фразой восстановления или аппаратным ключом и не доверять сторонним предложениям «вернуть» деньги.
Криптовалюты Кибербезопасность и хакинг Keplr Wallet, Web3Auth, Consensys, приватные ключи, социальный вход

