Fluidkey восстановила кошелёк после подписания подготовленных сервером переводов
Новость опубликована 21.11.2026 ⦁ источник
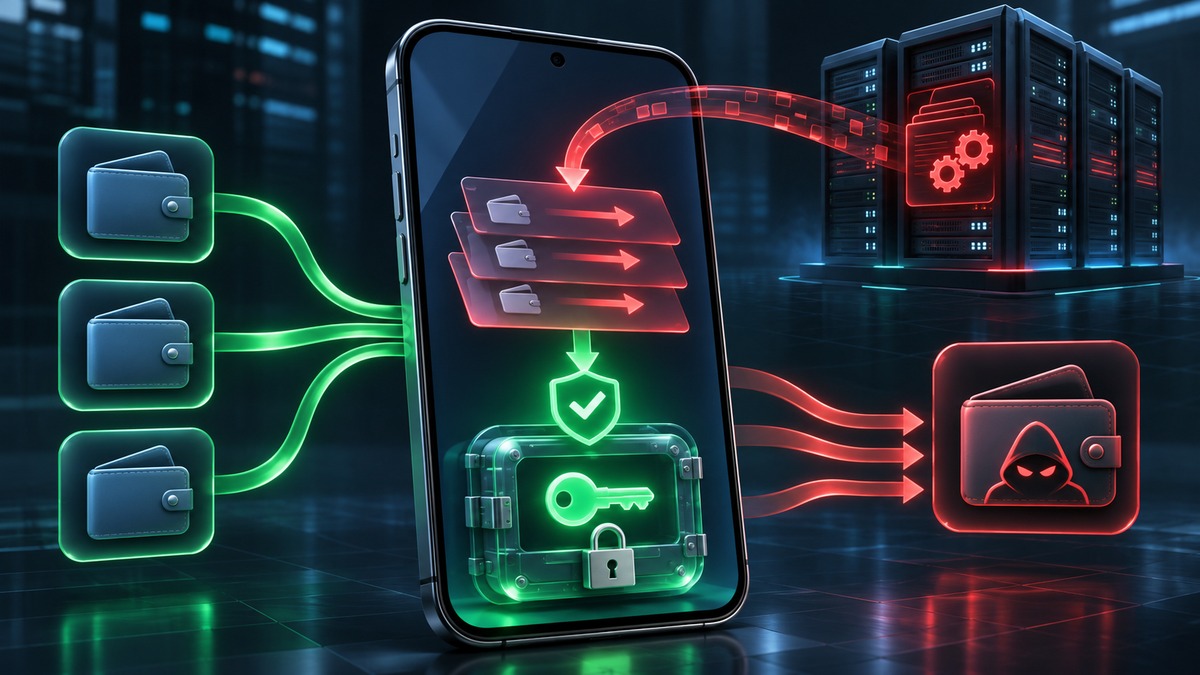
Изображение создано ИИ
Fluidkey 20 ноября вернула в работу веб-версию и приложения для iOS и Android после кражи средств у пользователей. Компания заблокировала все прежние выпуски: отправлять средства можно только после обновления до версии 1.79.22.
По предварительной версии Fluidkey, злоумышленник воспользовался недостатками стороннего инструмента логирования, получил данные сессий и подготовил несанкционированные переводы на серверах сервиса. Приложение подписывало их, когда пользователь открывал кошелёк. Fluidkey утверждает, что закрытые ключи при этом не покидали устройства, а новая версия больше не позволяет готовить переводы прежним способом. Независимой проверки исправления пока нет.
Ончейн-разбор Bitquery относит не менее $1,58 млн к адресам атакующего в шести сетях. Переводы шли 19 ноября с 17:28 до 18:04 UTC через собственный ретранслятор Fluidkey — сервис, который отправляет пользовательские транзакции и оплачивает комиссию. Ещё около $65 тысяч аналитики не смогли уверенно отнести ни к атакующему, ни к владельцам; поэтому $1,58 млн — нижняя оценка Bitquery, а не официальный итог Fluidkey.
Fluidkey называет себя кошельком с самостоятельным хранением: согласно техническому описанию, закрытая пара ключей создаётся на устройстве из подписи пользователя и не хранится локально. Инцидент показывает ограничение такой модели: отсутствие ключа на сервере само по себе не защищает средства, если сервер способен подготовить перевод, а клиент — подписать его без надлежащего подтверждения владельца. Компания ещё не раскрыла полный механизм, число пострадавших, итоговую сумму потерь и условия компенсации; полный постмортем обещан позднее.
Криптовалюты Кибербезопасность и хакинг Fluidkey, Bitquery, самостоятельное хранение, ретранслятор транзакций