ФБР связало утечку данных сотрудников с пропущенным исправлением
Новость опубликована 06.10.2026 ⦁ источник
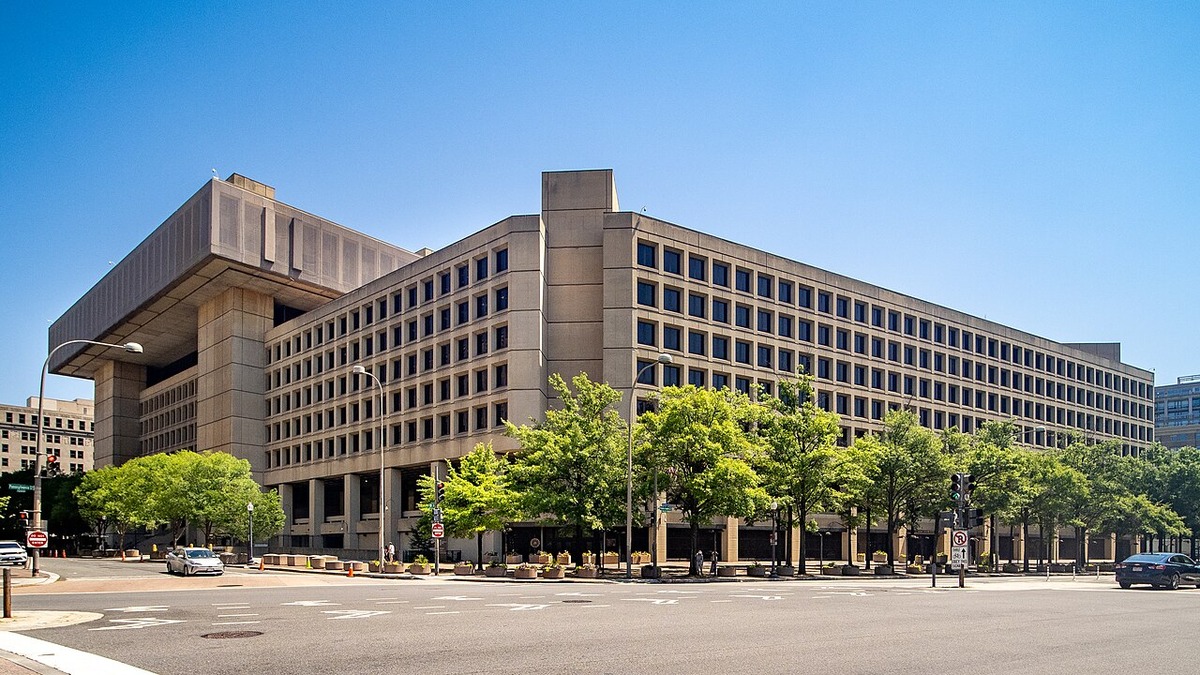
ajay_suresh / Wikimedia Commons (CC BY 2.0)
ФБР установило, что сентябрьская утечка персональных данных тысяч сотрудников произошла после того, как подрядчик сторонней организации не установил специально выпущенное для платформы исправление безопасности. Бюро удалило подрядчика из проекта и заявило, что приняло меры для защиты работников.
Два источника Reuters назвали системой Oracle PeopleSoft, а обслуживающей организацией — Accenture. В официальном ответе ФБР ни компания, ни платформа не названы. Accenture сообщила лишь, что продолжит поддерживать бюро; Oracle не ответила. Reuters также не удалось выяснить, работает ли этот специалист по-прежнему в Accenture.
Это развивает две сентябрьские истории. Когда DOK писал о попавших к ShinyHunters данных с адресами сотрудников и сведениями об их работе против разведок России и Китая, ФБР ещё называло причину неизвестной. Отдельно DOK разбирал массовую эксплуатацию PeopleSoft: исправление Oracle существовало с июня, но часть организаций пыталась заменить его фильтрами перед сервером.
Новое заявление ФБР подтверждает провал самого процесса установки исправлений в управляемой извне системе. При этом бюро не раскрыло точную уязвимость и полную цепочку атаки, а связь с PeopleSoft и Accenture основана на источниках Reuters, а не на названных самим ФБР компаниях.
ФБР, Accenture, Oracle, PeopleSoft, ShinyHunters, управление исправлениями безопасности, утечка данных сотрудников ФБР