8 547 систем ветровых и солнечных парков Европы оказались доступны через интернет
Новость опубликована 06.10.2026 ⦁ источник
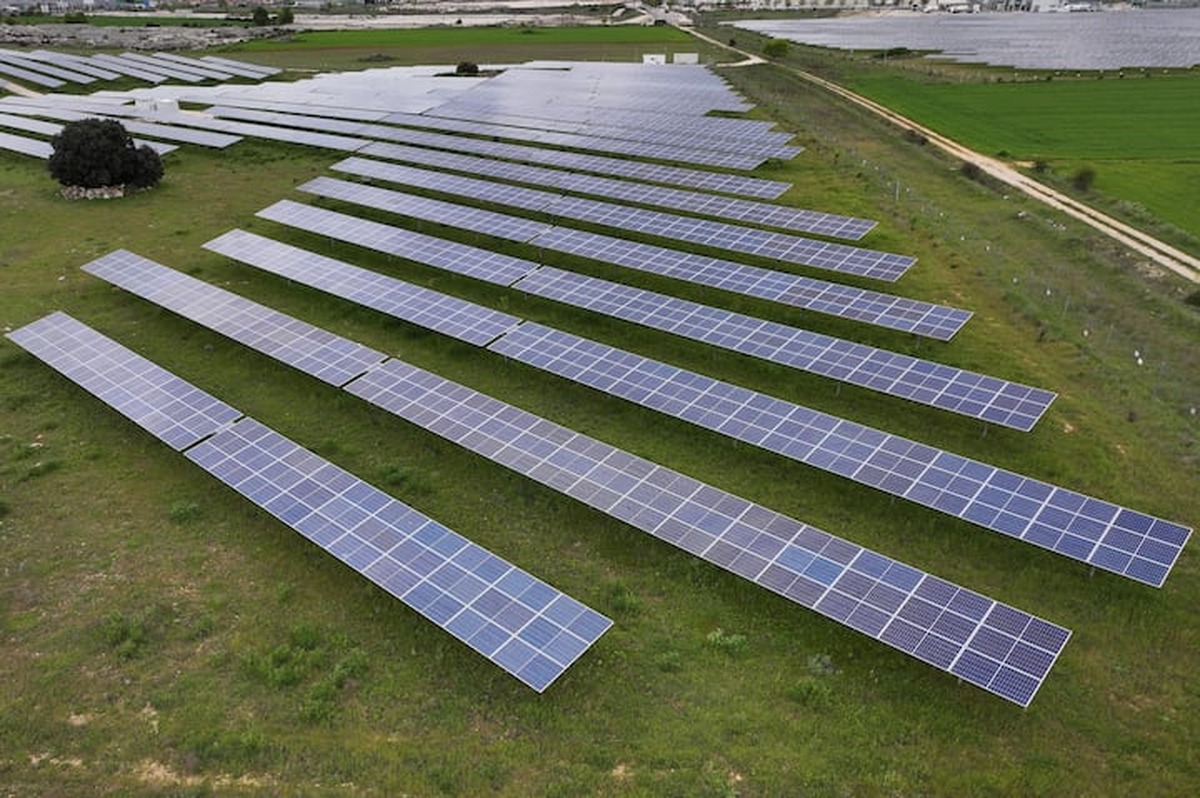
Исследователи компании Modat и Национального центра кибербезопасности Нидерландов (NCSC-NL) связали 8 547 доступных из публичного интернета систем с конкретными солнечными и ветровыми парками в 35 странах Европы. Из них 7 942 относились к солнечным объектам и 605 — к ветровым, сообщает Reuters.
Большинство находок были административными страницами с формой входа, поэтому сама доступность не означает, что все объекты уже взломаны или не защищены паролем. Но, по оценке соавтора исследования Суфьяна Эль-Ядмани, примерно на 181 площадке был возможен полный удалённый контроль. На одном интерфейсе турбины отображались текущие данные, координаты и кнопки Start, Stop и Reset; отдельные системы управляли несколькими турбинами или целым парком.
Больше всего связанных с солнечной энергетикой систем нашли в Испании — 2 766, затем в Греции — 1 860. Среди ветровых объектов лидировали Германия (212) и Италия (192). Авторы подчёркивают, что это нижняя граница: они считали только системы, уверенно привязанные к конкретным объектам. Названия парков, операторов, IP-адреса и координаты не раскрыты, а затронутые стороны уведомляются через национальные CERT.
Исследователи рекомендуют немедленно убрать административные интерфейсы из публичного интернета, перейти на защищённые соединения и исходить из того, что злоумышленник уже мог получить доступ. В отличие от обычной утечки данных, здесь уязвимая поверхность связана с оборудованием, которое может останавливать отдельные турбины и целые электростанции.
Modat, Национальный центр кибербезопасности Нидерландов, Европа, ветровая энергетика, солнечная энергетика, кибербезопасность