В холодильных контроллерах Danfoss нашли ошибку в самом строгом режиме защиты
Новость опубликована 14.11.2026 ⦁ источник
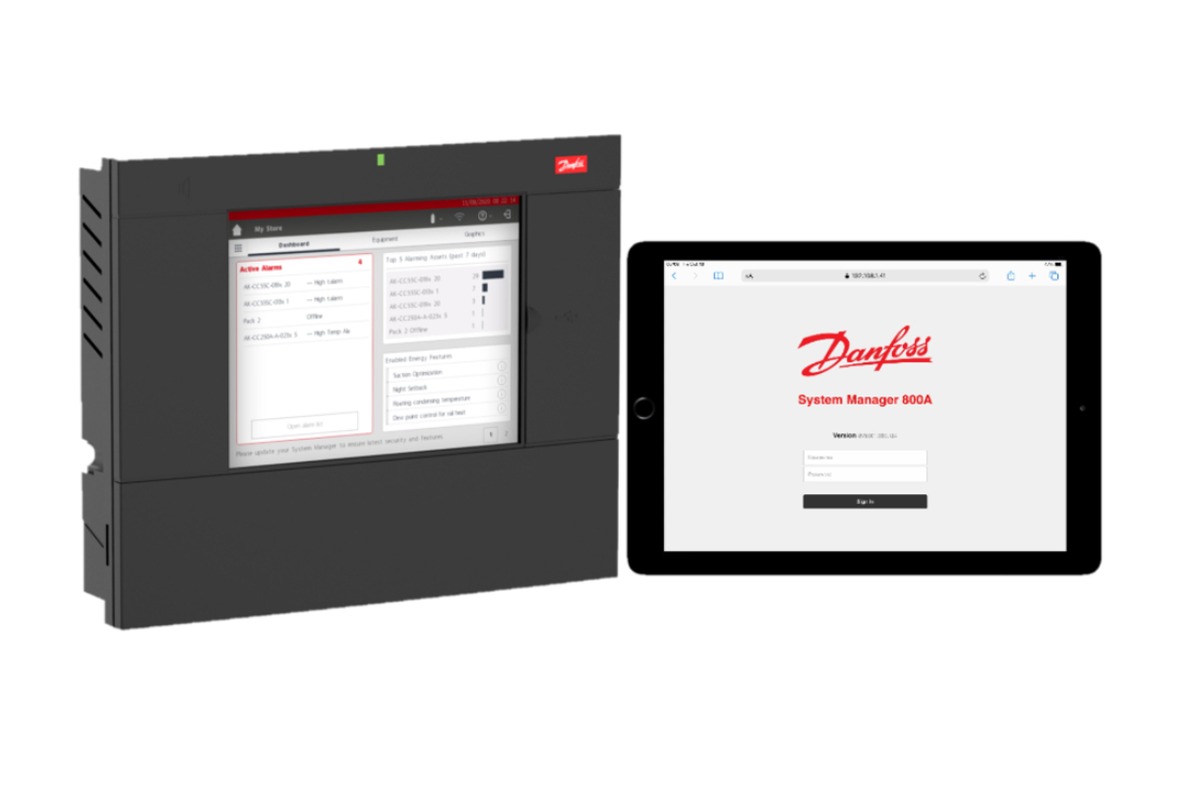
Изображение AK-SM800A из исследования Midnight Blue
В холодильных контроллерах Danfoss AK-SM800A нашли шесть новых ошибок памяти, в том числе в механизме строгой проверки входа. Исследование Midnight Blue опубликовано 11 ноября; 13 ноября немецкое ведомство BSI выпустило предупреждение. На фоне уже случившихся атак на холодильные установки результат показывает, почему смена пароля и включение защитного режима сами по себе не закрывают доступ к уязвимому коду.
Исследователи изучили прошивку и запустили её веб-компоненты в эмуляторе. Некоторые обработчики копировали входные данные без проверки, поместятся ли они в отведённую память. На версии 3.3.0 авторы продемонстрировали выполнение команд с максимальными правами root. В более новых версиях строгий режим закрывает этот путь до входа пользователя — но в отдельной программе, проверяющей вход, обнаружилась похожая ошибка. На версии 5.3.2 с включённым строгим режимом специально сформированный запрос вызвал аварийное завершение этой программы. Исследователи считают возможным превратить сбой в выполнение кода; опубликованная демонстрация такого выполнения относится к старой прошивке.
Это самостоятельная находка, а не установленное объяснение ноябрьских атак на европейские магазины. По данным BSI, сведений о реальном использовании именно новых ошибок пока нет. Ведомство предупреждает о потенциально более тяжёлом последствии захвата контроллера: подмена его программного обеспечения может вывести устройство из строя и потребовать ручного восстановления или замены. Это оценка риска, не сообщение о состоявшейся массовой поломке.
В каталоге Danfoss уже размещена версия 5.4.0, однако исследование описывает ошибки вплоть до 5.3.2, а бюллетень BSI не называет исправляющую версию. Поэтому считать появление нового пакета подтверждением устранения этих ошибок нельзя. И Danfoss, и BSI рекомендуют закрывать прямой доступ к контроллерам из интернета; BSI также призывает устанавливать доступные обновления. Удалённое обслуживание через защищённое соединение позволяет сохранить доступ ремонтников, не оставляя уязвимую проверку входа открытой для любого посетителя сети.
Кибербезопасность и хакинг Danfoss, Midnight Blue, AK-SM800A, BSI, Промышленная кибербезопасность

