CopperDragon: три шпионские кампании связали общими инструментами для Linux и Windows
Новость опубликована 11.11.2026 ⦁ источник
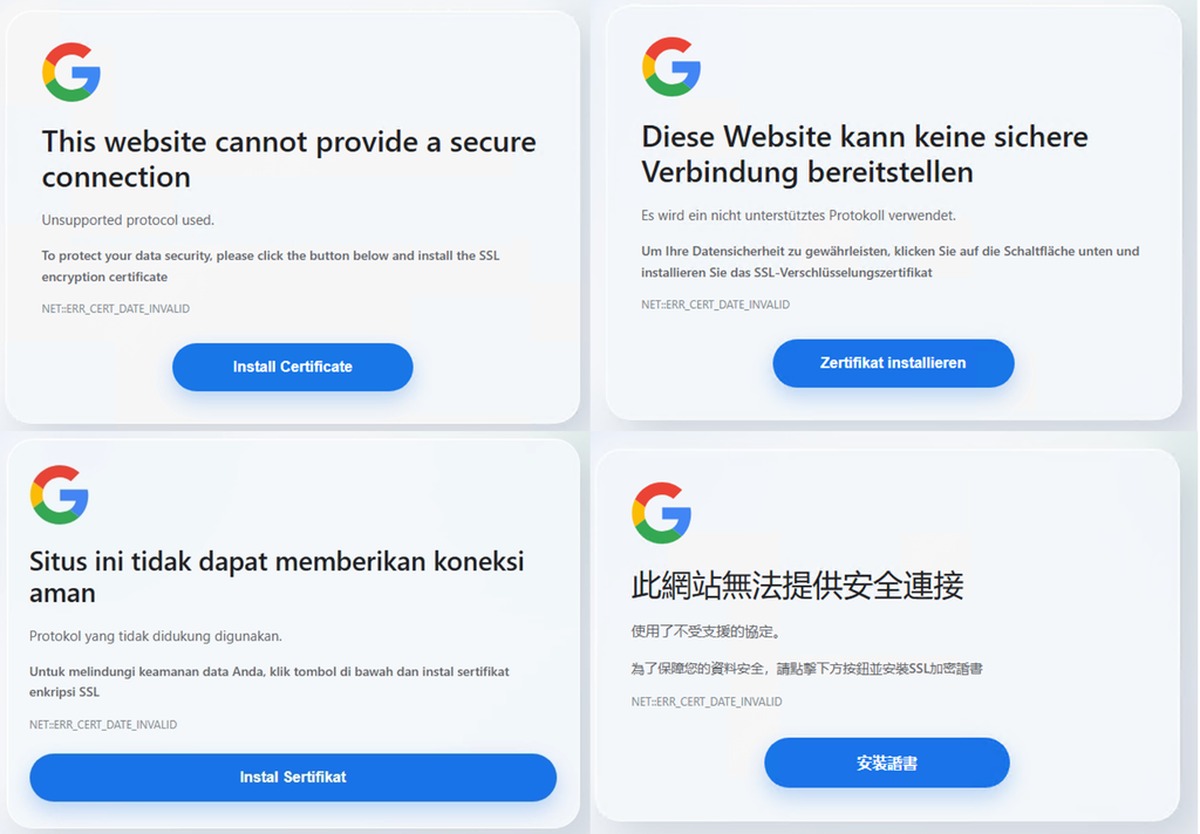
Check Point Research — поддельные предупреждения о сертификате в SilentDelivery
Check Point Research 10 ноября связала три шпионские кампании общими инструментами и инфраструктурой. Годовое расследование охватывает атаки на операторов связи, государственные учреждения и критическую инфраструктуру. Возможного разработчика и поставщика вредоносного набора Sparrow исследователи назвали CopperDragon.
В операции OceanGate атакующие проникали через доступный из интернета Linux-сервер. Затем подменяли программы SSH, которыми администраторы подключаются к машинам: изменённые версии собирали учётные данные. Закрепившись в Linux-среде, злоумышленники переходили к Windows и получали административный доступ.
Для скрытого присутствия использовались разные приёмы. Linux-компонент SparrowShell мог прятать файлы, процессы и сетевую активность через модуль ядра. Некоторые Windows-версии SparrowDoor принимали команды через порт, уже занятый обычной службой: специальный драйвер перенаправлял нужные соединения вредоносной программе, сохраняя работу легитимного сервиса.
Другая кампания, SilentDelivery, использовала взломанные сайты как приманку: выбранным посетителям показывали поддельную ошибку сертификата Chrome и предлагали установить "исправление". DarkWire была сосредоточена на телекоммуникациях и госструктурах Латинской Америки. В обзоре исследования Check Point указывает активность в 21 стране; это география наблюдений, а не число пострадавших организаций.
Check Point относит операции к китайской шпионской экосистеме, но общий поставщик остаётся гипотезой. Совпадения кода и инфраструктуры не доказывают, что всеми вторжениями управляла одна группа. Новый отчёт описывает ранее не раскрытые инструменты и связи многолетних атак, а не начало единой новой кампании.
Кибербезопасность и хакинг Check Point Research, CopperDragon, Sparrow, OceanGate, SilentDelivery, DarkWire, Linux, Windows, Цифровой шпионаж

